Spionagechip im Ledger: Was beim CryptoBilis-Fall wirklich passiert ist
-
MargixDE -
15. Oktober 2026 um 08:35 -
31 Mal gelesen -
0 Kommentare
Wie der Angriff funktioniert
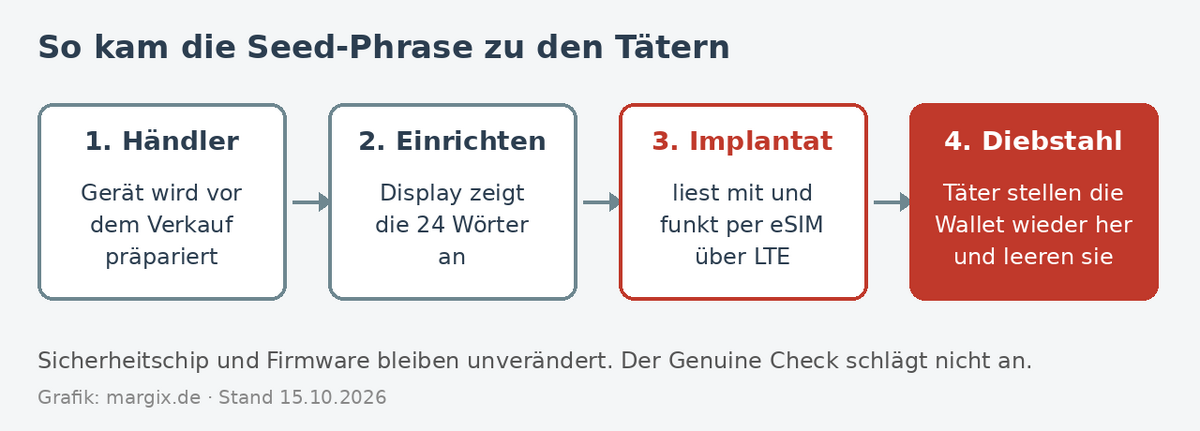
Ledger selbst spricht von einem physischen Angriff auf die Lieferkette. Im Gehäuse der betroffenen Geräte saß eine eigene kleine Platine mit Mikrocontroller und eSIM. Sie hängt hinter dem Display und wartet auf den Moment, in dem das Gerät beim Einrichten die Seed-Phrase anzeigt. Die Wörter gehen dann über LTE an die Täter. Die stellen die Wallet auf eigener Hardware wieder her und räumen sie ab, oft erst Tage oder Wochen später.
Der Secure Element, also der eigentliche Sicherheitschip, wurde dabei nicht angefasst. Auch das Betriebssystem blieb unverändert, Transaktionen und Signaturen wurden nicht manipuliert. Genau das macht den Fall so unangenehm: Ledgers eigene Echtheitsprüfung, der Genuine Check, prüft nur, ob der Sicherheitschip echt ist. Ein fremdes Bauteil daneben fällt ihm nicht auf. Das Gerät meldet sich also als „echt“, obwohl es verwanzt ist.
So kam die Seed-Phrase zu den Tätern1. HändlerGerät wird vordem Verkaufpräpariert2. EinrichtenDisplay zeigtdie 24 Wörteran3. Implantatliest mit undfunkt per eSIMüber LTE4. DiebstahlTäter stellendie Wallet wiederher und leeren sieSicherheitschip und Firmware bleiben unverändert. Der Genuine Check schlägt nicht an.Grafik: margix.de · Stand 15.10.2026
Wer ist betroffen?
Alle bestätigten Verluste gehen bisher auf Geräte zurück, die über CryptoBilis verkauft wurden. Das ist ein offizieller Ledger-Händler für Malaysia, Indonesien und die Philippinen. Gemeldet wurden vor allem Nano X, in einzelnen Berichten auch der Ledger Flex. Ledger hat CryptoBilis aufgefordert, Verkauf und Versand sofort einzustellen, und inzwischen auch weitere Händler in Südostasien und Hongkong gebeten, vorerst keine Geräte mehr zu verkaufen.
Wie viel Geld weg ist, weiß bisher niemand genau. Onchain-Analysten kommen auf Summen zwischen rund 84 und 103 Millionen US-Dollar aus gut 300 Wallets auf mehreren Blockchains. Ledger hat keine dieser Zahlen bestätigt. Tether hat nach Berichten etwa 10 Millionen USDT eingefroren, die mit dem Diebstahl in Verbindung stehen.
Und Deutschland?
Am 12. Oktober zeigte ein Krypto-Analyst auf X zwei Ledger-Geräte aus MediaMarkt-Filialen, in denen er zusätzliche Kabel und ein Mobilfunkmodul gefunden haben will. Unabhängig geprüft ist das bisher nicht, und in der Szene wird gestritten, ob die Bilder überhaupt dieselbe Art Implantat zeigen. Ledger bestätigt nur, dass ein Kunde in Deutschland ein Implantat gemeldet hat. Geld verloren hat dieser Kunde laut Ledger nicht.
Trotzdem hat MediaMarktSaturn am 13. Oktober in Absprache mit Ledger alle Geräte aus den Märkten und dem Onlineshop genommen, solange die Untersuchung läuft.
Die Zeitleiste
- 9. Oktober: Erste Meldungen über leere Wallets. Ledger stoppt CryptoBilis.
- 10. Oktober: Ledger bestätigt das Implantat im Gerät eines Betroffenen.
- 12. Oktober: Funde in Geräten aus zwei MediaMarkt-Filialen werden gemeldet, bisher unbestätigt.
- 13. Oktober: MediaMarktSaturn nimmt Ledger aus dem Sortiment. Ledger erklärt öffentlich, wie das Implantat arbeitet.
- 13. Oktober: Trezor kündigt an, sein Händlernetz deutlich zu verkleinern.
Wie Ledger reagiert
CEO Pascal Gauthier sagt, man überprüfe jetzt die Kontrollen für den Direktverkauf und für Wiederverkäufer. Wo genau in der Vertriebskette die Geräte manipuliert wurden, sei noch offen. CTO Charles Guillemet will den Manipulationsschutz der Geräte auf den Prüfstand stellen und bittet Nutzer mit Verdacht, ihr Gerät nach Ledgers Anleitung zu prüfen oder es zur Untersuchung einzuschicken. Das hauseigene Sicherheitsteam Donjon soll die eingesandten Geräte auseinandernehmen.
Interessant: Auch Konkurrent Trezor zieht Konsequenzen. Zum 1. Januar 2027 verliert ein Teil der Trezor-Händler die Zulassung, obwohl es nach Angaben von Trezor keine Hinweise auf manipulierte Trezor-Geräte gibt. Das zeigt, wie ernst die Branche das Thema nimmt.
Nicht der erste Ärger für Ledger
2020 gelangten nach einem Datenleck Name, Postadresse und Telefonnummer von rund 272.000 Ledger-Kunden ins Netz. Danach bekamen einige Kunden gefälschte Geräte per Post, die nach der Seed-Phrase fragten. Damals musste man aber noch auf den Trick hereinfallen. Diesmal reicht es, ein ganz normal gekauftes Gerät ganz normal einzurichten.
Was du jetzt tun solltest
- Bei CryptoBilis gekauft und noch nicht eingerichtet? Nicht einrichten. So empfiehlt es Ledger.
- Schon eingerichtet? Coins auf ein neues Gerät mit einer komplett neuen Seed-Phrase umziehen. Die alte Phrase gilt als verbrannt.
- Gerät bei MediaMarkt, Saturn oder einem anderen Händler gekauft? Ein bestätigter Zusammenhang mit den Diebstählen besteht hier bisher nicht. Wer auf Nummer sicher gehen will, zieht trotzdem auf ein direkt beim Hersteller gekauftes Gerät um.
- Seed immer selbst erzeugen. Ein Gerät, das mit bereits ausgefüllter Seed-Karte kommt, ist sofort verdächtig.
- Geld verloren? Zuerst Anzeige bei der Polizei erstatten und das Gerät erst danach öffnen, damit Beweise erhalten bleiben.
Unsere Einschätzung
Der Fall trifft den Kern dessen, warum man überhaupt eine Hardware-Wallet kauft. Man vertraut darauf, dass die Seed-Phrase das Gerät nie verlässt. Hier hat sie es getan, ohne dass der Nutzer irgendeinen Fehler gemacht hat. Ledgers Sicherheitschip hat dabei technisch gesehen nicht versagt, aber das hilft niemandem, dessen Wallet leer ist.
Die wichtigste Lehre ist alt, aber jetzt deutlich schmerzhafter: Kauft Hardware-Wallets direkt beim Hersteller und erzeugt die Seed-Phrase selbst. Wer viel Geld verwahrt, sollte außerdem über eine Multisig-Lösung mit Geräten verschiedener Hersteller nachdenken. Dann reicht ein einzelnes manipuliertes Gerät nicht mehr aus.
Wir halten euch hier auf dem Laufenden. Habt ihr selbst einen Ledger bei MediaMarkt oder Saturn gekauft? Schreibt es gerne in die Kommentare.
Hier gelangst du zu den Erfahrungen und Bewertung: Erfahrungen Ledger
Stand: 15. Oktober 2026. Quellen: Ledger, CoinDesk, Bloomberg, Dr. Web, Bitquery.
Bilder
Top & Flop Aktien
TagesveränderungDie größten Gewinner und Verlierer des Tages im DAX, MDAX, SDAX, TecDAX, Euro Stoxx 50, Dow Jones, Nasdaq 100, S&P 500 und bei den Pennystocks – alle 20 Minuten aktualisiert.
Angstbarometer: Wie ist die Stimmung an den Märkten?
Der Fear-&-Greed-Wert zeigt auf einer Skala von 0 (extreme Angst) bis 100 (extreme Gier), wie ängstlich oder gierig Anleger gerade sind – für Kryptowährungen, US-Aktien und den DAX. Die Werte werden alle 30 Minuten aktualisiert.
Krypto Bitcoin & Altcoins
–wird geladen
Krypto Fear & Greed Index: misst die Stimmung am Kryptomarkt anhand von Kursschwankungen, Handelsvolumen, Social Media und der Bitcoin-Dominanz. Diskussion im Bitcoin- & Layer-1-Forum.
US-Aktien S&P 500 · VIX
–wird geladen
Margix-Angstbarometer für den US-Markt: berechnet aus dem Trend des S&P 500, seiner Lage im 52-Wochen-Bereich, der Kursstärke und dem Volatilitätsindex VIX. Diskussion bei den Einzelaktien.
DAX DAX 40
–wird geladen
Margix-Angstbarometer für Deutschland: berechnet aus dem Trend des DAX, seiner Lage im 52-Wochen-Bereich, der Kursstärke und der Schwankungsbreite. Diskussion im Börsen- & Aktien-Forum.
Skala: 0–24 Extreme Angst · 25–44 Angst · 45–55 Neutral · 56–75 Gier · 76–100 Extreme Gier
Quellen: Krypto – Crypto Fear & Greed Index von alternative.me; US-Aktien und DAX – eigene Berechnung (Margix) aus Yahoo-Finance-Daten. Keine Anlageberatung.